|
获取报告模板? 咨询解决方案? 查询检测项目? 检测周期? 样品要求? |
立 即 咨 询  |
因业务调整,暂不接受个人委托测试,望谅解(高校、研究所等性质的个人除外).
1.文件系统行为:监测文件创建、修改、删除、重命名以及对系统敏感目录的读写尝试。
2.进程活动监控:记录进程的创建、终止、注入行为以及异常的多级子进程衍生情况。
3.网络通信记录:分析域名解析请求、远程连接尝试、数据包收发内容及异常端口通信。
4.注册表变更分析:识别对系统启动项、安全设置以及关键系统配置注册表键值的修改。
5.接口调用追踪:实时捕获程序对底层操作系统接口的调用序列,评估其功能意图。
6.内存使用监测:检测内存溢出风险、非法内存访问以及代码在内存中的动态解密行为。
7.敏感数据提取行为:识别程序是否尝试获取剪贴板内容、键盘输入、摄像头权限或位置信息。
8.环境逃逸检测:评估受测程序是否具备识别虚拟环境并尝试突破隔离限制的能力。
9.资源消耗评估:分析程序运行期间对处理器、内存及磁盘带宽的占用率,检测拒绝服务风险。
10.自动启动项检查:确认程序是否通过计划任务、服务启动或服务挂钩实现持久化驻留。
11.静态特征提取:分析文件结构、资源段内容、数字签名有效性及潜在的加壳混淆技术。
12.恶意脚本执行分析:针对内嵌脚本进行动态解析,识别其隐藏的逻辑指令与破坏性功能。
可执行程序、动态链接库、压缩包镜像、办公文档宏、安装包脚本、移动端应用程序、系统驱动文件、网页交互脚本、配置文件、固件更新包、电子邮件附件、加密容器、数据库脚本、浏览器插件、中间件组件
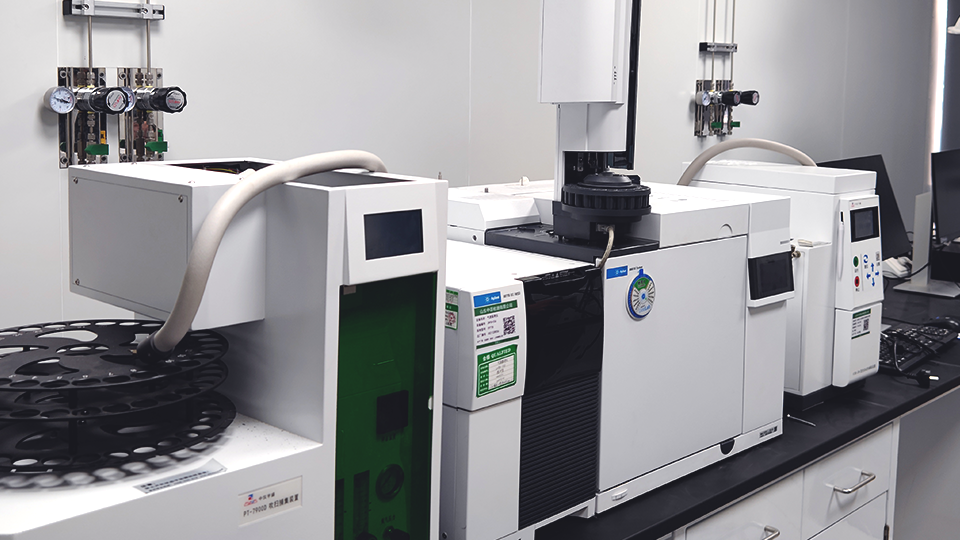
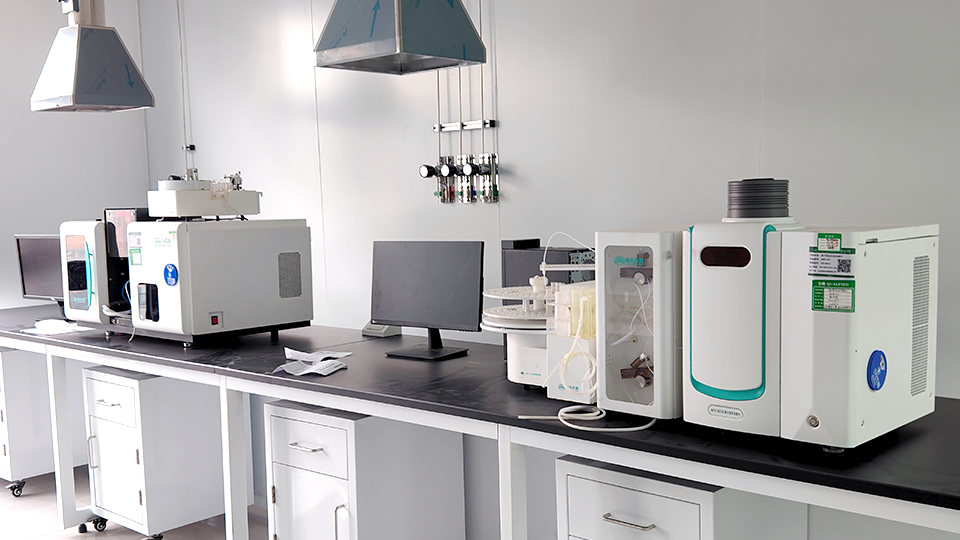
1.高性能虚拟化集群:用于构建多版本操作系统仿真环境,支持大规模并发检测任务的快速执行。
2.流量协议分析系统:实时采集并解析网络层至应用层的通信数据,识别异常流量模式与特征。
3.动态行为监控工作站:配备深度内核驱动级监控工具,实现对系统运行状态的无死角记录。
4.内存镜像取证设备:在程序运行特定阶段提取完整内存镜像,用于分析隐蔽的内存注入代码。
5.静态代码分析终端:集成多种反汇编与反编译工具,支持对二进制文件进行深层结构剖析。
6.隔离网络仿真环境:模拟真实的互联网连接或局域网环境,诱导受测对象展现真实的联网行为。
7.日志数据审计平台:对沙箱产生的海量行为日志进行自动化关联分析,提取关键风险指标。
8.硬件仿真模拟器:模拟特定的硬件外设和底层固件接口,检测程序对硬件资源的异常调用。
9.自动化任务调度服务器:负责检测流程的自动化编排、环境重置以及检测报告的自动汇总。
10.安全特征库存储阵列:存储海量的已知威胁特征与行为模式,为比对分析提供基础数据支持。
报告:可出具第三方检测报告(电子版/纸质版)。
检测周期:7~15工作日,可加急。
资质:旗下实验室可出具CMA/CNAS资质报告。
标准测试:严格按国标/行标/企标/国际标准检测。
非标测试:支持定制化试验方案。
售后:报告终身可查,工程师1v1服务。

投诉: 010-8249-1398
企业邮箱:010@yjsyi.com
总部:北京市丰台区航丰路8号院1号楼1层121
分部:山东省济南市历城区唐冶绿地汇中心36号楼
北前院
抖音
公众号
快手
微视频
小红书